
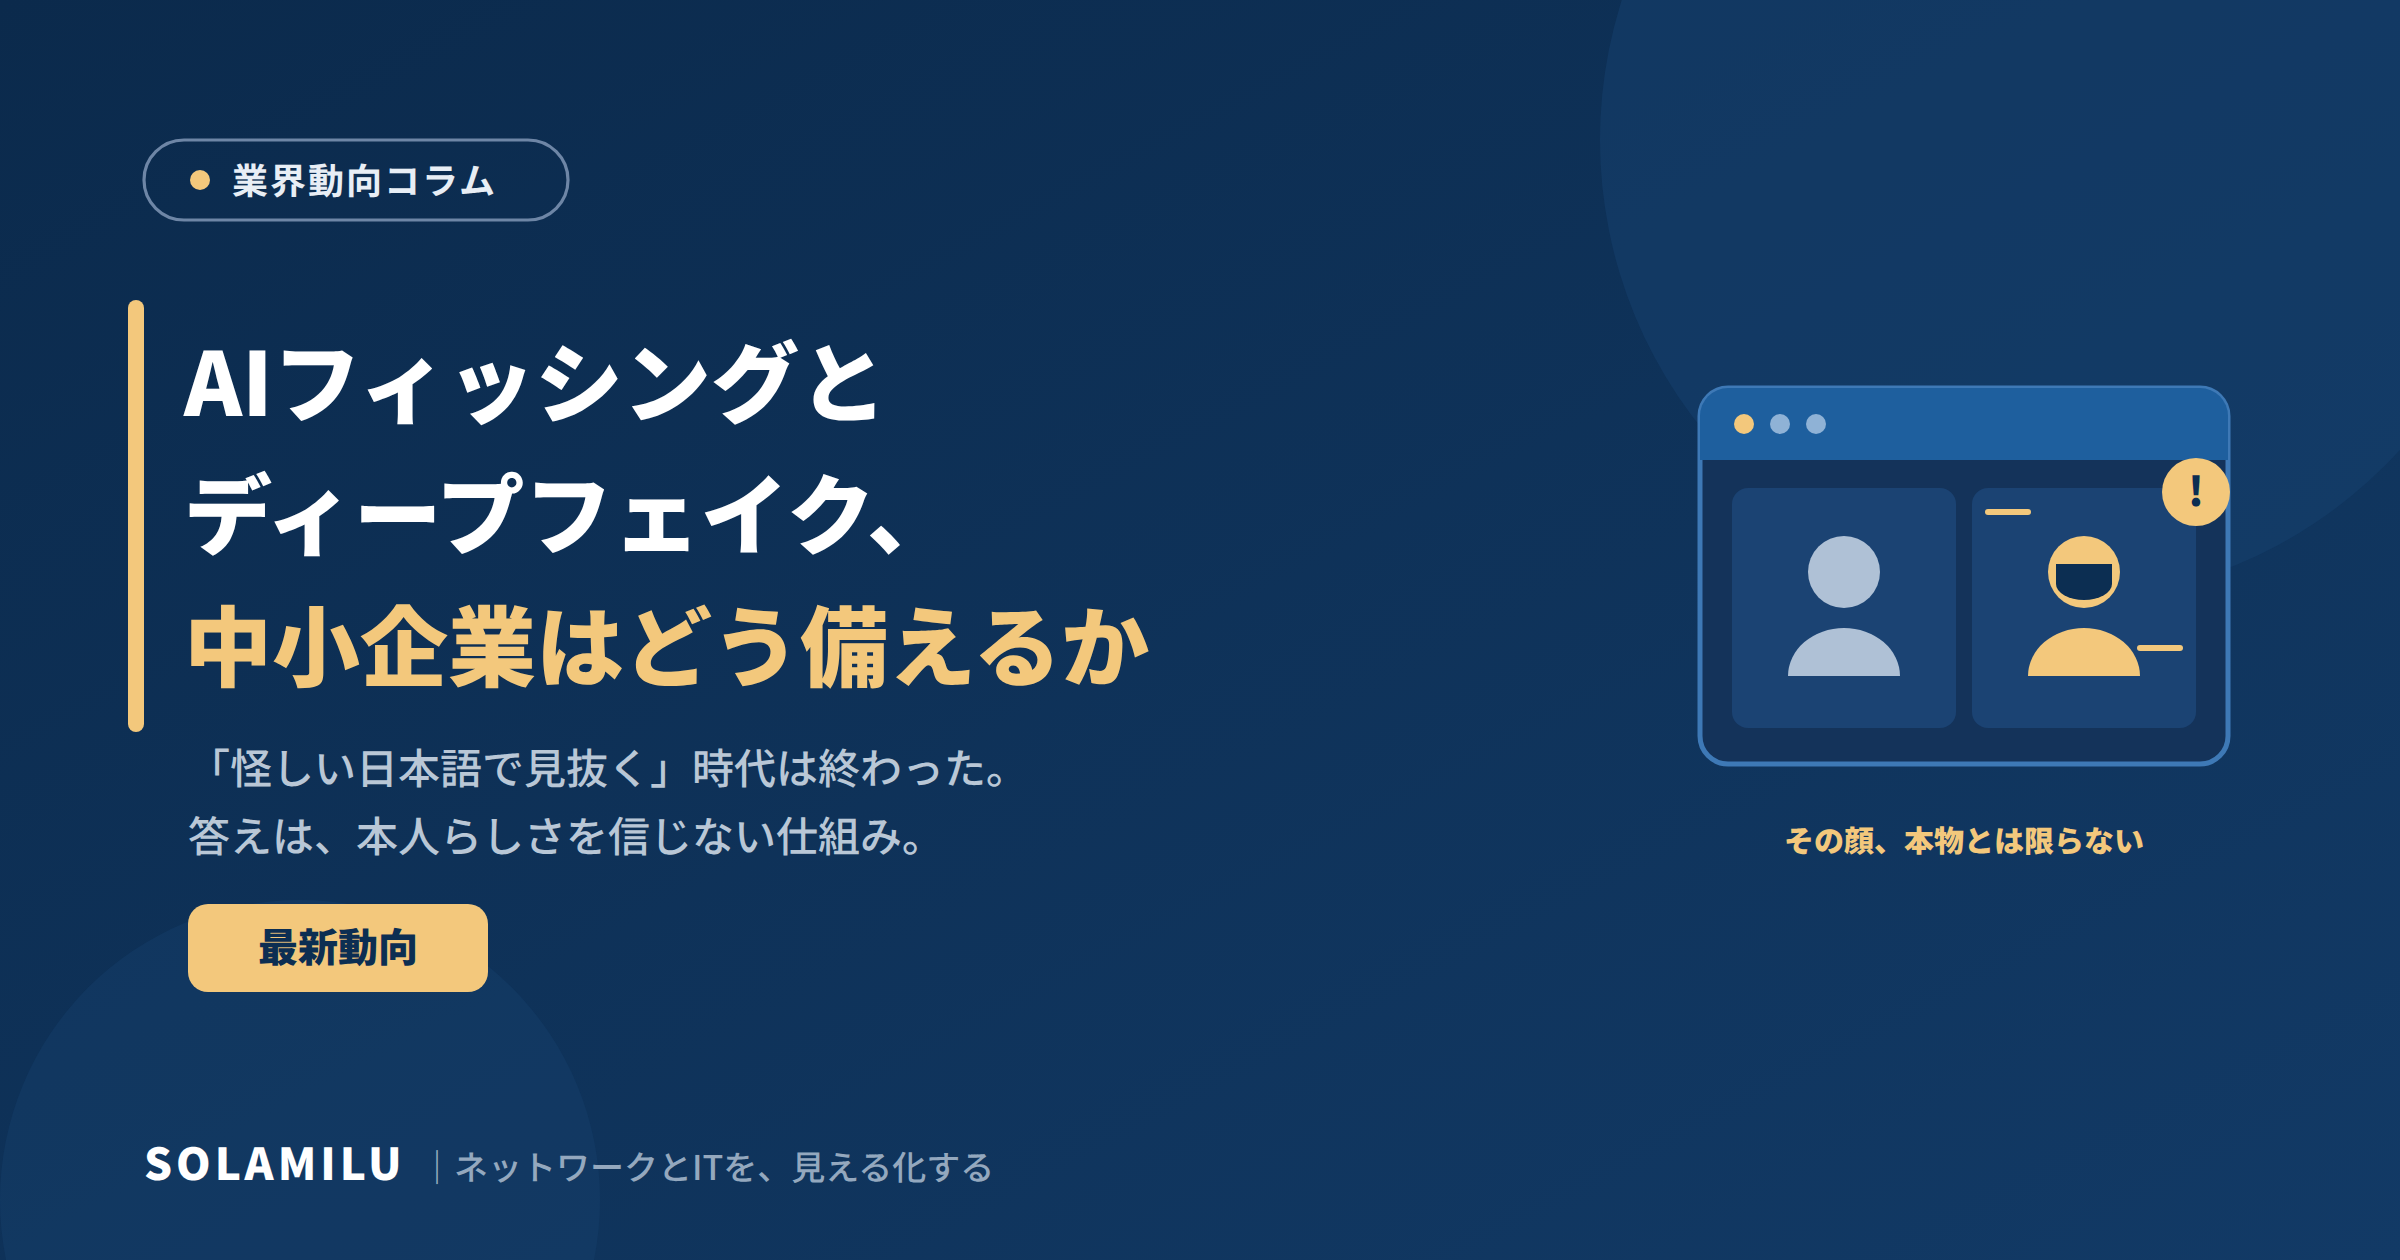
「日本語が不自然だから、怪しいメールはすぐ分かる」――その常識は、もう通用しません。生成AIが攻撃者の道具になり、IPAの「情報セキュリティ10大脅威 2026」では「AIの利用をめぐるサイバーリスク」が初選出でいきなり組織編3位に入りました。この記事では、AIフィッシングとディープフェイクという2つの具体的な手口と、中小企業が「見抜く」のではなく「仕組みで止める」ための備えを解説します。
何が起きているのか――AIが変えた2つの攻撃
結論から言うと、AIは攻撃の「質」と「量」を同時に引き上げました。具体的には、①自然な日本語で個別に作り込まれるAIフィッシングと、②声や映像まで偽装するディープフェイクの2つです。順に見ていきます。
①AIフィッシング:不自然な日本語が消えた
これまでフィッシングメールを見破る手がかりは「変な日本語」「使い回しの文面」でした。生成AIはこれを一変させます。自然な日本語の文面を、相手の会社や役職に合わせて、大量に自動生成できるようになったのです。ビジネスメール詐欺(BEC)の「取引先や上司になりすました送金依頼」も、より本物らしく作れてしまいます。実際、フィッシング対策協議会への報告件数は2025年の1年間で245万件を超えて過去最多を更新しました。攻撃の「質」と「量」が同時に上がっているのが現状です。
②ディープフェイク:声と顔も「証拠」にならない
さらに進んだのが、AIで音声や映像を偽造するディープフェイクです。海外では、ビデオ会議に現れた上司や同僚が全員ディープフェイクの偽物で、経理担当者が約37億円を送金してしまった事例(2024年・香港)が報じられています。「電話で本人の声を聞いた」「ビデオ会議で顔を見た」――これまで確認の切り札だったものが、なりすましの道具になり得る時代です。
なぜ中小企業も他人事ではないのか
攻撃のコストが劇的に下がったからです。かつて日本語の巧妙な詐欺メールや偽映像を作るには手間がかかり、狙われるのは大企業が中心でした。AIはその手間をほぼゼロにします。手間がかからないなら、攻撃者は「数を打つ」戦略に出ます。従業員10人の会社にも、経理担当者宛ての自然な送金依頼メールが届く――それがAI時代の前提です。
もうひとつの理由は、中小企業がサプライチェーンの入口として狙われることです(「サプライチェーン攻撃、中小企業が標的になる理由」)。取引先の名前をかたる自然なメールは、大手への侵入の足がかりとしても使われます。そして忘れてはいけないのが「利用側」のリスク。10大脅威2026の「AIの利用をめぐるサイバーリスク」は、攻撃だけでなく、社員が生成AIに機密情報を入力してしまう・AIの出力を検証せず使ってしまうといった、自社の使い方のリスクも含んでいます。
備え方――「見抜く」から「仕組みで止める」へ
結論はシンプルで、人の注意力に頼る対策をやめ、「だまされても被害が出ない仕組み」を作ることです。柱は次の4つ。どれも費用はほぼかからず、今日から決められます。
- お金が動く話は「別経路確認」を鉄則にする
送金依頼・振込先の変更・急ぎの支払い――この3つは、依頼が来た経路とは別の経路で必ず確認します。メールで来たら、メールに返信するのではなく、自分の連絡帳に登録済みの電話番号にかけ直す。ビデオ会議で指示されても、一度切ってかけ直す。相手が本物なら、この確認を嫌がる理由はありません。「声が本人だった」「顔が見えた」は、もう確認になりません。 - 「二人承認」で一人の判断で送金できなくする
ディープフェイク詐欺の海外事例で狙われたのは、一人で送金手続きを完結できる担当者でした。金額の基準を決めて、一定額以上の送金や振込先変更は必ず二人目の承認を挟む――このシンプルな型が、だまされた「後」でも被害を止めます。人手が足りない会社ほど例外を作りがちですが、例外こそが狙われます(体制づくりの考え方は「IT人材不足時代のセキュリティ運用、現実的な解」)。 - 教育を「日本語の違和感」から「依頼の異常性」へ更新する
見抜くポイントは文面の粗ではなく、依頼の中身に移りました。「緊急」「他言無用」「いつもと違う手順」――この3つが揃ったら、内容がどれだけ自然でも確認する。年1回の注意喚起より、この判断基準を全員で共有するほうが効きます。最新の脅威の全体像は「情報セキュリティ10大脅威2026、中小企業に関わる5つ」を教材にどうぞ。 - 社内のAI利用ルールを1枚つくる(利用側の備え)
「機密情報・個人情報を入力しない」「AIの出力は根拠を確認してから使う」「業務で使うAIサービスは会社が把握する」――最低限この3行でも、利用側リスクの多くを防げます。何も決めないままの「野良AI利用」がいちばん危険です。
「ディープフェイクの見分け方」を覚えるべき?まばたきが不自然、輪郭が揺れる――といった見分け方も紹介されていますが、生成技術の進歩で「見た目の粗」は年々消えていきます。見分け方に頼る対策は、いずれ追い抜かれます。だからこそ答えは「本人に見えても、決められた確認プロセスを踏む」。技術と競争しない対策が、中小企業にとっていちばん息の長い備えです。
AI時代の合言葉は「疑う」ではなく「確かめる」。
本物らしさを信じない仕組みだけが、偽物を止められます。
まとめ:人の目と競争しない備えを
- IPA10大脅威2026の組織編3位に「AIの利用をめぐるサイバーリスク」が初選出。攻撃側の悪用と利用側のリスクの両面がある
- AIフィッシングで「不自然な日本語で見抜く」時代は終了。フィッシング報告は2025年に245万件超と過去最多
- ディープフェイクは声・映像のなりすましを可能にした。海外ではビデオ会議の全員が偽物で約37億円の送金被害も
- 備えの軸は4つ=①お金が動く話は別経路確認 ②一定額以上は二人承認 ③教育は「依頼の異常性」(緊急・他言無用・いつもと違う)へ更新 ④社内AI利用ルールを1枚つくる
- 「見分け方」は技術の進歩に追い抜かれる。本人に見えても確認プロセスを踏む仕組みが最も息が長い
そしてAI時代でも、攻撃が最後に通るのは社内の端末とアカウントです。だまされてクリックした後に被害を広げないためには、どの端末が社内にあり、どこで何が動いているかが見えていること――足元の把握が、結局いちばんの土台になります。
AI悪用への備えも、まずは社内のIT環境の見える化から始めましょう。
参考(公式情報)
※事例・統計は2026年時点の公表情報・報道にもとづきます。最新の情報は各公式サイトでご確認ください。
この記事のFAQ
Q. AIフィッシングとは何ですか?
生成AIを使って、自然な日本語のフィッシングメールやビジネスメール詐欺(BEC)の文面を、相手の会社・役職に合わせて大量に作る手口です。従来の「不自然な日本語で見抜く」方法が通用しないのが特徴で、フィッシング報告件数は2025年に245万件を超えて過去最多となっています。
Q. ディープフェイク詐欺は中小企業にも関係ありますか?
あります。AIで攻撃のコストが下がったため、攻撃者は企業規模を問わず「数を打つ」ようになりました。狙われやすいのは、一人で送金手続きを完結できる経理担当者です。海外では、ビデオ会議の上司・同僚が全員偽物で約37億円を送金してしまった事例も報じられています。
Q. 中小企業は何から始めればいいですか?
費用のかからないルールづくりからで十分です。まず「送金・振込先変更・急ぎの支払いは、登録済みの電話番号など別経路で確認する」「一定額以上は二人目の承認を挟む」の2つを決めてください。声や顔が本人に見えても、確認プロセスを省略しないことが最大の防御になります。
あわせて読みたい
業界動向情報セキュリティ10大脅威2026、中小企業に関わる5つ› 業界動向サプライチェーン攻撃、中小企業が標的になる理由› 業界動向ランサムウェア被害の実態、中小企業の最新事情› 業界動向IT人材不足時代のセキュリティ運用、現実的な解› 業界動向中小企業のセキュリティ制度カレンダー【2026-2027】›AI悪用への備えの前に、まずは見える化から
だましの入口がどれだけ巧妙になっても、攻撃が最後に通るのは社内の端末とネットワークです。SOLAMILUは、社内のIT環境を見える化し、「だまされた後」に被害を広げない土台づくりをお手伝いします。