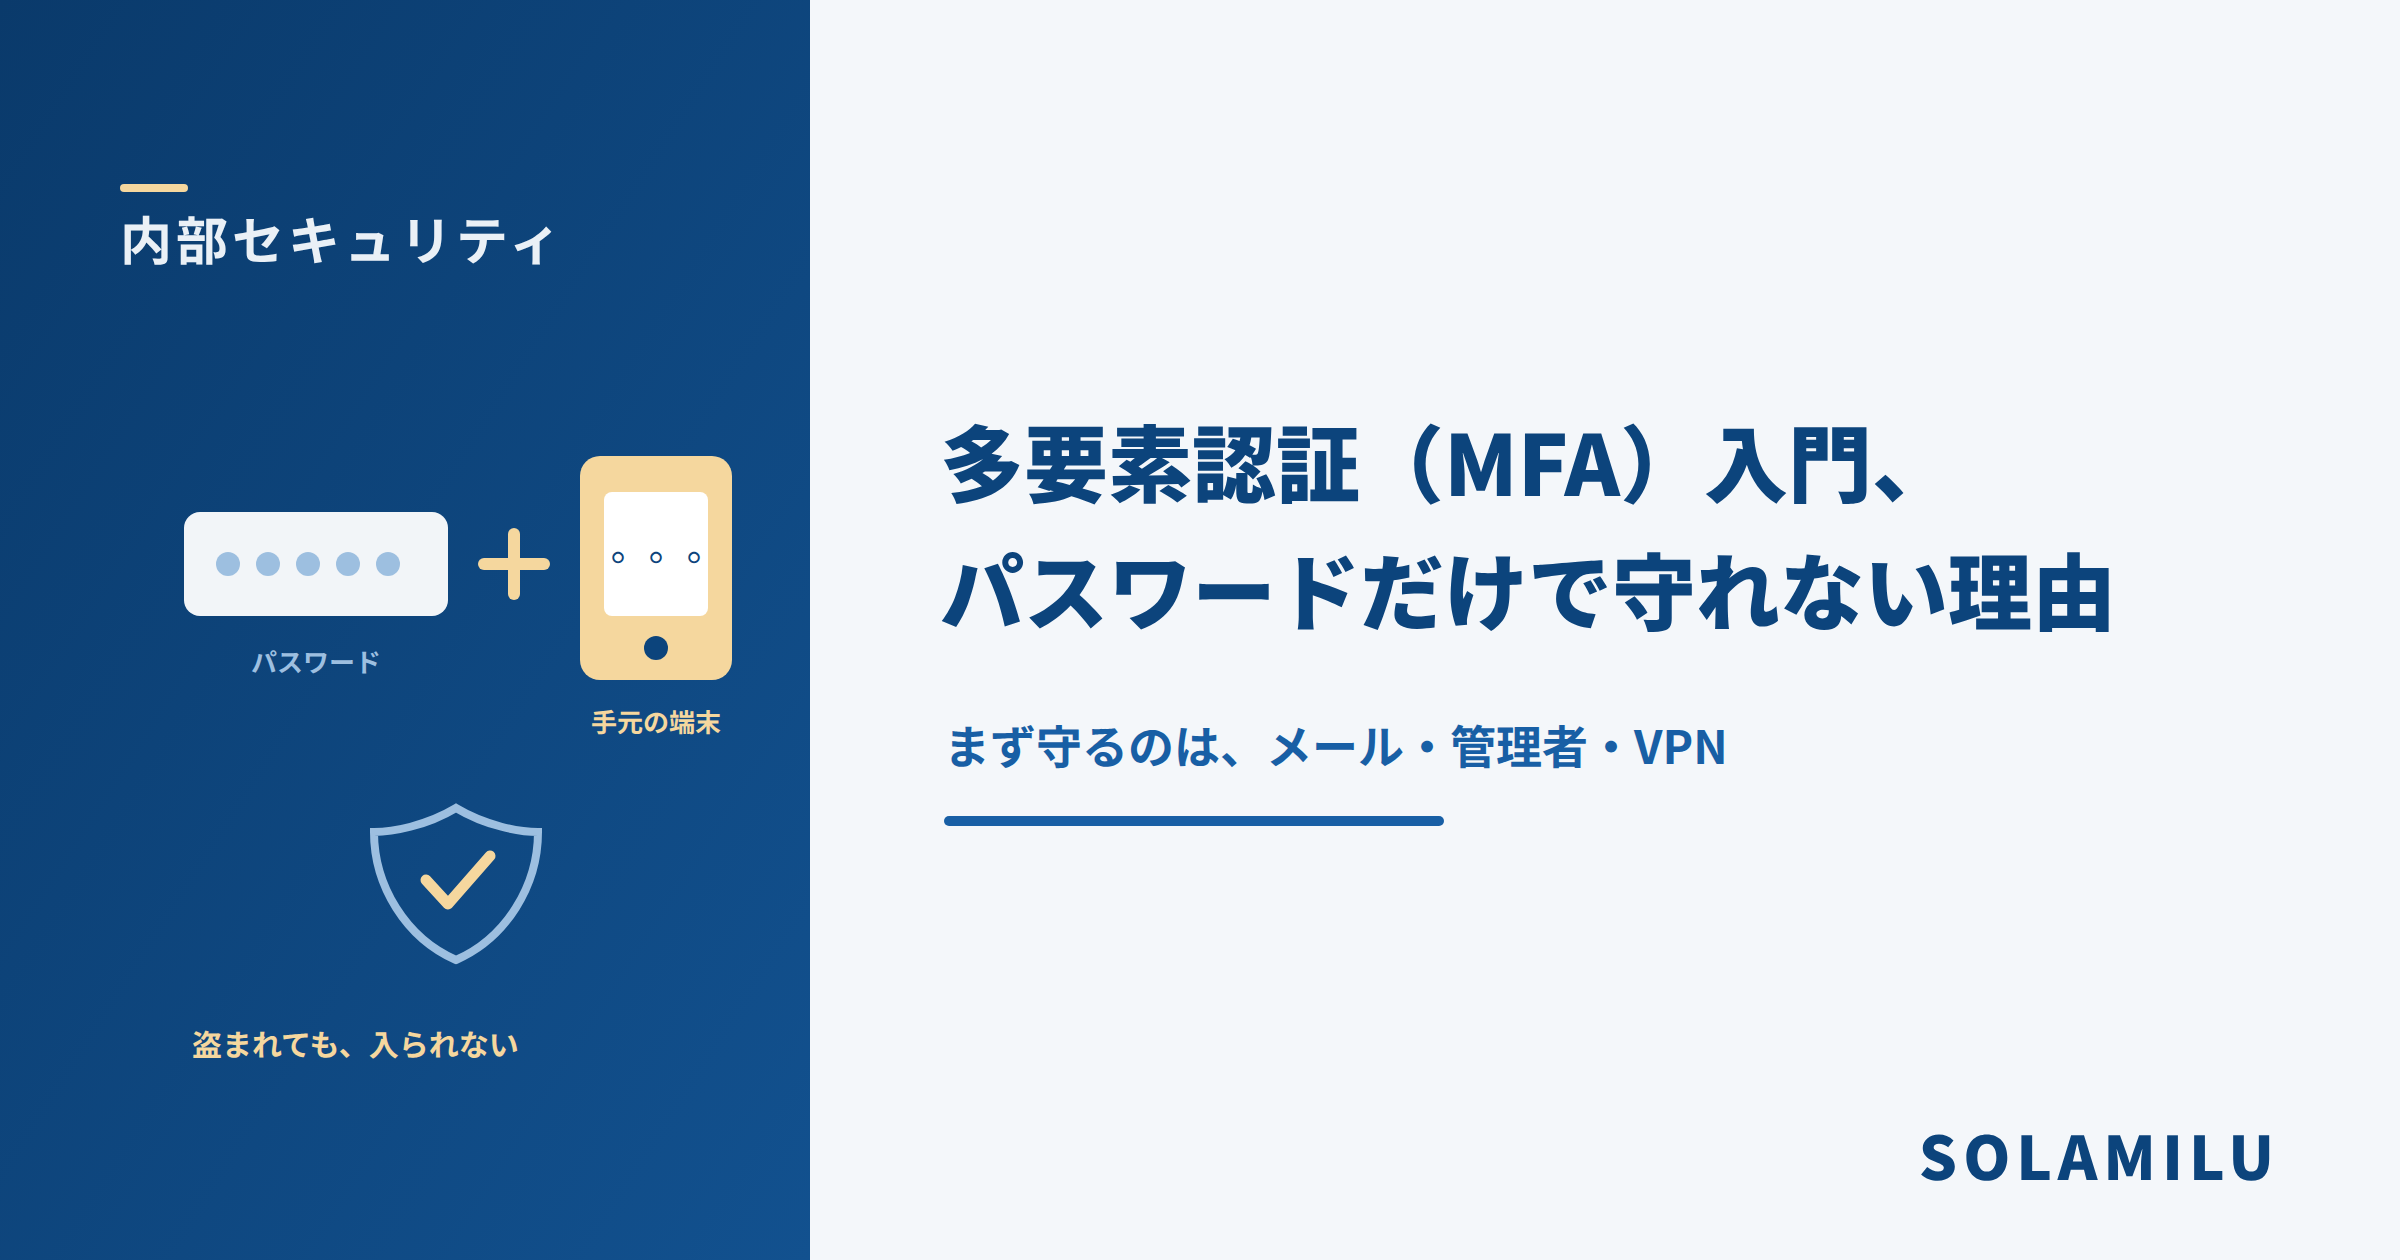
「パスワードを複雑にして、定期的に変えているから大丈夫」――残念ながら、それだけでは守れない時代になりました。結論から言うと、パスワードは「いつか盗まれるもの」と考え、盗まれても入られない仕組み=多要素認証(MFA)を重ねるのが現在の基本です。この記事では、MFAの仕組みと、中小企業がまず守るべき3か所、そして方式の選び方を、専門用語をできるだけ使わずに解説します(2026年9月時点)。
なぜパスワードだけでは守れないのか
結論から言うと、パスワードは「どれだけ複雑にしても、丸ごと盗まれたら意味がない」からです。破られ方の主流が、総当たりで推測する方式から、本人に入力させて盗む方式へ移ったことが背景にあります。
実際、フィッシング対策協議会への報告件数は2025年の1年間で245万件を超えて過去最多。本物そっくりの偽サイトに自分で入力してしまえば、20文字の複雑なパスワードも一瞬で攻撃者の手に渡ります。しかも近年は生成AIによって文面が自然になり、「日本語の不自然さで見抜く」ことも難しくなりました(「中小企業を狙うサイバー攻撃の最新動向(2026年版)」)。
もうひとつの経路が使い回しです。どこかのサービスから流出したIDとパスワードの組み合わせを、他のサービスで片端から試す攻撃があります。社内システムと通販サイトで同じパスワードを使っていれば、こちらは何も悪いことをしていなくても入られてしまいます。
多要素認証(MFA)とは――3つの要素のうち2つを使う
結論として、多要素認証とは「知っているもの」「持っているもの」「本人自身」という性質の違う3種類の要素から、2つ以上を組み合わせて本人確認する仕組みです。性質が違うことが重要で、同じ種類を2つ重ねても効果は上がりません。
- 知識情報(知っているもの):パスワード、暗証番号、秘密の質問
- 所持情報(持っているもの):スマホの認証アプリ、ICカード、セキュリティキー
- 生体情報(本人自身):指紋、顔
パスワード(知識)+スマホの認証アプリ(所持)の組み合わせが、中小企業でいちばん現実的です。パスワードを盗まれても、攻撃者の手元にはあなたのスマホがないので、ログインは止まります。
「2段階認証」とは違うのですか?おおむね同じ意味で使われますが、厳密には少し違います。2段階認証は「2回に分けて確認する」こと、多要素認証は「性質の違う要素を組み合わせる」こと。たとえばパスワードのあとに『秘密の質問』を聞くのは2段階だが、どちらも知識情報なので多要素ではありません。どちらも知られてしまえば同時に突破されるためです。実務では「パスワード+スマホ」のように、種類の違うものを組み合わせると覚えてください。
まず守るべきは、この3か所
結論として、すべてのサービスに一度で入れる必要はありません。①メール、②クラウドや業務システムの管理者アカウント、③VPN・リモート接続――この3か所から始めれば、実害の大部分を防げます。
- メール――最優先で入れる
メールは、他のサービスの「パスワードを忘れた方はこちら」が届く場所です。ここを乗っ取られると、他のサービスのパスワードを次々に再設定されてしまいます。社長・経理・総務など、取引に関わるメールから順に設定してください。メール経由の事故対策は「メール添付ファイルが原因の事故、防ぐための3つの工夫」もあわせて。 - クラウド・業務システムの管理者アカウント――影響範囲が最大
会計、販売管理、グループウェア、ファイル共有。管理者権限のアカウントは、一般利用者のアカウントとは危険度がまるで違います。全社員分は後回しでよいので、まず管理者だけでも設定しましょう。退職者のアカウントが残っていないかの確認(「退職者のアカウント管理、見落としがちな5つのチェック項目」)も同時に行うと効率的です。 - VPN・リモート接続――侵入経路として最多
警察庁の調査では、ランサムウェア被害の侵入経路はVPN機器が6割以上を占めています。IDとパスワードだけで社内ネットワークに入れる状態は、鍵ひとつで玄関が開くのと同じです。MFAを追加できない古い機器なら、機器自体の見直しを検討してください。 - その次に、お金と情報が動くところ
ネットバンキング・決済サービス、そして社内チャットやファイル共有。ここまで入れば、中小企業として十分な水準です。なお、社員が勝手に使っているサービス(「シャドーITとは?知らないうちに増える業務利用ツールの管理」)はMFAの設定対象からも漏れるため、把握しておくことが前提になります。
方式の選び方――SMSより認証アプリ、できればパスキー
結論として、選択肢がある場合は「パスキー(生体認証・セキュリティキー) > 認証アプリのコード > SMSのコード」の順に強いと覚えてください。ただしSMSでも、何もないよりは圧倒的に安全です。完璧を目指して止まるより、まず使える方式で始めるのが正解です。
米国の標準機関NISTのガイドライン(SP 800-63B 第4版・2025年)でも、SMSによるワンタイムコードは「制限付きの認証手段」と位置づけられ、認証アプリやパスキーの利用が推奨されています。SMSは電話番号の乗っ取りや転送のリスクがあるためです。一方でパスキーやセキュリティキーは「フィッシング耐性がある」とされ、偽サイトに誘導されても認証情報が渡らない仕組みになっています。
同じガイドラインでは、パスワード自体の考え方も変わりました。定期変更の強制や、記号・大文字を必ず混ぜるといった複雑性ルールの強制は求めない一方で、長さ(8文字以上、できれば15文字以上)と、流出済みパスワードの使用を避けることが重視されています。この考え方の詳細は「パスワード管理、社員に強制せず安全を保つ方法」で解説しています。
MFAを入れても油断は禁物です。近年は、偽サイトでパスワードとワンタイムコードを同時に入力させる手口や、認証の通知を何度も送りつけて「うっかり承認」を狙う手口も報告されています。身に覚えのない認証通知は、絶対に承認しない――このルールだけは全社員に伝えておいてください。万一のときの動き方は「サイバー事故が起きた最初の24時間、やるべきこと・やってはいけないこと」に整理しています。
社員に定着させるコツ
結論として、MFAが嫌われる理由は「毎回スマホを出すのが面倒」の一点に尽きます。逆に言えば、この手間を減らす設定を最初に決めておけば、反発はほとんど起きません。
具体的には、会社のPCなど信頼できる端末では「30日間は再確認しない」設定を使うこと。毎回ではなく月1回程度なら、負担はほぼ気になりません。あわせて、機種変更やスマホ紛失時に備えてバックアップコードを印刷して金庫に保管しておくこと。これを忘れると、スマホを失くした社員が誰もログインできなくなり、「だからMFAは面倒だ」という空気を生んでしまいます。
導入時は、経営層や情シス担当が先に設定して使い勝手を確かめ、そのうえで全社に広げる順番がスムーズです。ルールとして定める際の伝え方は「社員のIT利用ルール、守ってもらえるルールの作り方」の考え方がそのまま使えます。
パスワードを強くする努力より、
盗まれても入られない仕組みを1つ足すほうが、はるかに効きます。
まとめ:追加費用ゼロで始められる、最も効く対策
- フィッシング報告は2025年に245万件超。パスワードは「いつか盗まれるもの」と考えて二重化する
- MFAは「知っているもの・持っているもの・本人自身」から性質の違う2つを組み合わせる仕組み。パスワード+秘密の質問は多要素ではない
- 優先順位は①メール ②クラウド・業務システムの管理者アカウント ③VPN・リモート接続。次いで決済・チャット
- 方式はパスキー>認証アプリ>SMS。ただしSMSでも、何もないよりは圧倒的に安全
- 定着のコツは「信頼済み端末は30日間再確認なし」の設定と、バックアップコードの保管。身に覚えのない認証通知は承認しない
MFAの設定自体は、多くのクラウドサービスで追加費用なし・数分で終わります。つまずくのはその手前――「うちはどのサービスを使っていて、管理者は誰なのか」が分からない、という点です。把握できていないサービスやアカウントには、MFAをかけることもできません。
多要素認証の前に、まずは社内のIT環境の見える化から始めましょう。
参考(公式情報)
※ガイドライン・統計は2026年9月時点の公表情報です。最新の情報は各公式サイトでご確認ください。
この記事のFAQ
Q. 多要素認証(MFA)とは何ですか?
「知っているもの(パスワード)」「持っているもの(スマホ・ICカード)」「本人自身(指紋・顔)」という性質の違う3種類の要素から、2つ以上を組み合わせて本人確認する仕組みです。パスワードを盗まれても、攻撃者の手元には本人のスマホがないため、ログインを止められます。なお、パスワードのあとに秘密の質問を聞く方式は、どちらも知識情報のため多要素にはあたりません。
Q. どのサービスから多要素認証を設定すべきですか?
まずメールです。他サービスのパスワード再設定がメール宛てに届くため、ここを取られると芋づる式に被害が広がります。次にクラウドや業務システムの管理者アカウント、その次にVPN・リモート接続。警察庁の調査ではランサムウェアの侵入経路はVPN機器が6割以上を占めるため、この3か所で実害の大部分を防げます。
Q. SMSで届くコードでも大丈夫ですか?
何もないよりは圧倒的に安全なので、まずSMSで始めて構いません。ただし電話番号の乗っ取りなどのリスクがあり、NISTのガイドライン(SP 800-63B 第4版)でもSMSは「制限付きの認証手段」とされています。選べる環境なら、認証アプリ、さらにフィッシング耐性のあるパスキーやセキュリティキーへ段階的に移行するのが望ましい形です。
あわせて読みたい
内部セキュリティパスワード管理、社員に強制せず安全を保つ方法› 内部セキュリティ退職者のアカウント管理、見落としがちな5つのチェック項目› 内部セキュリティサイバー事故が起きた最初の24時間、やるべきこと・やってはいけないこと› 内部セキュリティ中小企業を狙うサイバー攻撃の最新動向(2026年版)› 内部セキュリティ社員のIT利用ルール、守ってもらえるルールの作り方›多要素認証の前に、まずは見える化から
どのサービスに、誰の、どんな権限のアカウントがあるのか。MFAをかける対象は、社内のIT環境が見えてこそ決まります。SOLAMILUは、社内のネットワークとIT機器の状況を見える化し、設定漏れのない認証強化をお手伝いします。